Ataques cibernéticos, IA ou atualizações pendentes: o que há por trás da onda de apagões dos últimos dias
Interrupções de serviços e falhas de informática são comuns, mas não a esta escala.
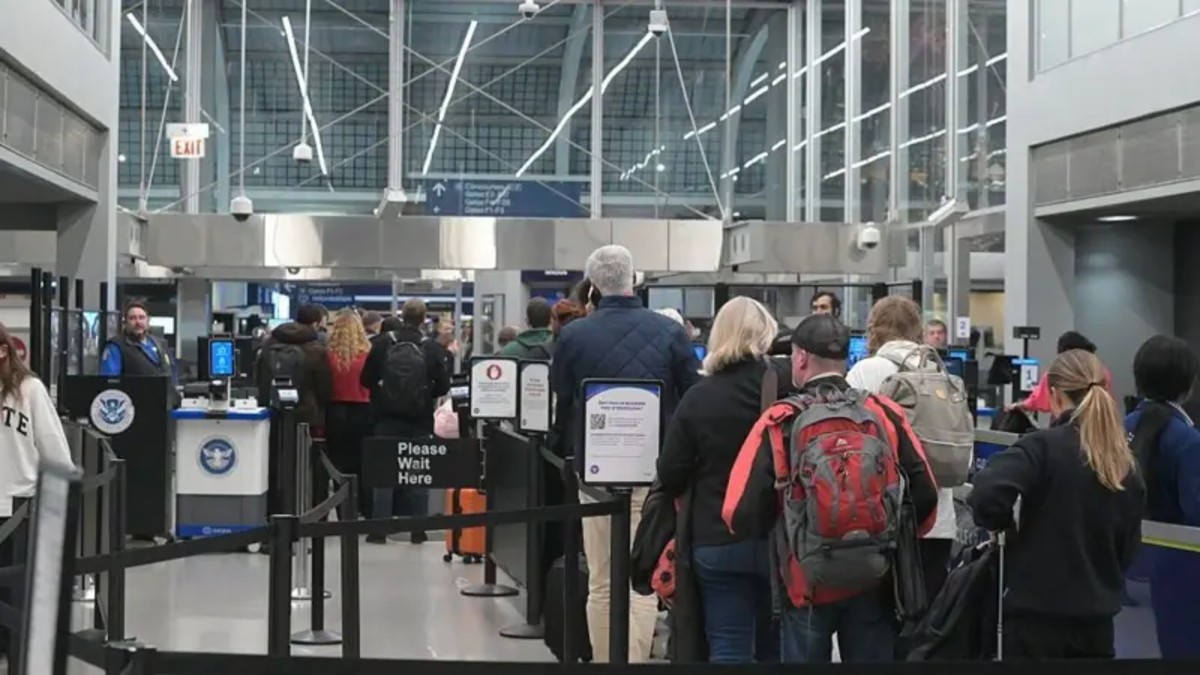
Na última semana, a Microsoft sofreu uma interrupção em massa dos seus serviços. Uma aparente falha técnica causou a suspensão de todos os voos nos Estados Unidos por horas. E também foram detectados problemas nos sistemas de comunicação da Agência de Segurança Nacional americana (NSA, na sigla em inglês).
🗒️ Tem alguma sugestão de reportagem? Envie para o g1
Isso sem falar nas interrupções que atingiram os principais bancos dos Estados Unidos e em uma falha importante detectada em uma linguagem de programação bastante popular.
São todos incidentes isolados, mas o fato de terem ocorrido tão perto uns dos outros levou as pessoas a se perguntarem se eles poderiam estar relacionados.
Não há evidências que confirmem esta possibilidade, mas estes problemas dizem muito sobre o funcionamento do mundo tecnológico moderno e onde residem suas vulnerabilidades.
Agora no g1
O que aconteceu?
Como frequentemente acontece, muitas interrupções de serviços foram consequências de falhas de atualização ou de instalação em algum ponto do sistema.
Uma atualização da rede da Microsoft fez com que os servidores se sobrecarregassem e desligassem. E também foram as melhorias em uma rede antiga e obsoleta que deixaram em terra milhares de aviões nos Estados Unidos, no último fim de semana (14-15/11).
Os problemas do sistema interno de comunicação da NSA e, em outro incidente, da Apple (iCloud e Apple Pay) também foram atribuídos a falhas ocorridas durante atualizações do sistema.
A interrupção dos pagamentos nos bancos americanos foi atribuída a uma “falha de software” do banco JP Morgan Chase, que afirma que se tratar de um incidente de cibersegurança.
Mas alguns dos problemas recentes, na verdade, estão relacionados a vulnerabilidades de segurança.
A inteligência artificial foi utilizada, por exemplo, para descobrir falhas no Java, a terceira linguagem de programação mais popular do mundo.
O pesquisador Scott Helme também encontrou código malicioso na plataforma Optimizely, empregada por algumas das maiores empresas do mundo. Os hackers conseguiram roubar cerca de US$ 7 mil (R$ 41 mil) em criptomoedas, até serem descobertos e expulsos.
Por que tudo isso está acontecendo?
Vamos começar pelos incidentes cibernéticos e pelo papel dos novos modelos de IA.
“Eu ficaria muito surpreso se todos esses ciberataques e os hackers que os perpetram não estivessem usando inteligência artificial para acelerar o processo”, declarou Helme à BBC Rádio 4.
Nos últimos meses, empresas de IA como a Anthropic e a OpenAI concluíram que é muito arriscado oferecer ao público em geral o acesso aos seus modelos mais avançados de IA, antes que certas empresas e instituições façam uso deles.
Com isso, os profissionais de segurança podem empregar a mesma tecnologia para detectar falhas por si próprios e alertar os demais, antes que criminosos tenham acesso.
Foi o que ocorreu tanto no recente incidente do Java quanto no do PHP, gerando uma corrida contra o relógio para corrigir as vulnerabilidades antes que elas pudessem ser exploradas.
E há também as interrupções de serviços, o que não é uma novidade. O mundo ficou paralisado nos últimos anos quando a CrowdStrike e, depois, a Amazon Web Services interromperam o uso de vários dos seus dispositivos e sistemas.
Parte destas questões pode se dever à chamada dívida técnica, uma expressão empregada quando os operadores preferem buscar soluções rápidas para o seu software, em vez de resolver problemas mais profundos. O acúmulo destas soluções superficiais pode acabar provocando dificuldades mais graves ao longo do tempo.
A inteligência artificial vem fazendo com que muitas empresas reavaliem sua cibersegurança. Por isso, é possível que sejam publicadas mais atualizações para corrigir as vulnerabilidades detectadas.
As interrupções de serviços também costumam nos recordar sobre a importância da tecnologia física que serve de base para o nosso mundo online, como os cabos, servidores e centros de dados.
No incidente do controle de tráfego aéreo nos Estados Unidos, por exemplo, o problema surgiu quando os engenheiros substituíam cabos de cobre obsoletos por fibra óptica.
Até que ponto devemos nos preocupar?
O secretário de Estado americano, Marco Rubio, garante que os incidentes dos últimos dias não têm relação entre si, nem provêm de um único hacker.
“Não estamos sob um ataque sistêmico”, declarou ele. “Estes eventos não têm conexão entre si, não estão inter-relacionados.”
Em casos como o do PHP e Java, os “hackers do bem” encontraram as falhas antes dos criminosos, com a ajuda da IA. Isso permitiu que eles encontrassem soluções antes que os erros pudessem ser explorados.
Paralelamente, a Anthropic, entre outras empresas líderes em inteligência artificial, alertou sobre os riscos apresentados pelos seus próprios produtos.
Os cortes dos serviços, em particular, trazem impactos para o mundo físico. Eles frequentemente causam interrupções de atendimento médico, do funcionamento das escolas e da capacidade das pessoas de realizarem o seu trabalho.
Ou, como ocorreu no fim de semana passado nos Estados Unidos, da capacidade dos aviões de levantarem voo.
A troca de cabos de cobre obsoletos por fibra óptica no sistema de telecomunicações do controle aéreo levou à suspensão em massa dos voos nos EUA em meados de novembro
BBC/Anadolu via Getty Images
Os episódios recentes também evidenciam a forte dependência mundial de um pequeno número de empresas.
Não se trata apenas das companhias de IA de vanguarda. Os provedores de infraestrutura, como a Microsoft e a Amazon, também gerenciam, ao lado da Google, grande parte dos servidores de informática do planeta.
No caso do PHP, o mundo inteiro segurou a respiração enquanto um programador voluntário se esforçava para publicar atualizações que pudessem ser aplicadas facilmente.
E o Java — administrado por outra gigante da tecnologia, a Oracle — é utilizado por quase todas as principais empresas do mundo.
“A vulnerabilidade do Oracle Java é uma clara recordação da forte dependência que as empresas têm de um número relativamente pequeno de tecnologias básicas”, afirmou Sheila Pancholi, responsável por garantia de riscos da consultoria britânica RSM UK.
“As organizações precisam saber onde residem suas dependências tecnológicas críticas, agir com rapidez quando surgirem vulnerabilidades e comprovar que sua resposta realmente funcionou”, orienta ela.
Paralelamente, o engenheiro de segurança Xander Van Raemdonck, da empresa Aikido Security, declarou que o desafio é “saber se alguém está exposto”.
“O Java é incluído em muitos softwares empresariais e, por isso, muitas empresas não têm uma lista completa de onde ele é executado”, explica ele.
Seria este o novo normal?
Por enquanto, talvez sim.
As ferramentas de IA empregadas para ajudar a encontrar falhas de segurança ainda são tão recentes que, provavelmente, continuarão encontrando vulnerabilidades presentes em códigos há décadas.
“A IA está acelerando a descoberta dos dois lados e agilizando a quantidade de software que é distribuída”, declarou Martin Reynolds, diretor de tecnologia de campo da empresa de fornecimento de software Harness.
“Por isso, a quantidade de programas que os desenvolvedores precisam reparar e atualizar está aumentando e o tempo de que eles dispõem para realizar o trabalho está diminuindo.”
Será preciso continuar abordando a dívida técnica, o que resulta em mais atualizações dos sistemas e maior potencial de interrupções.
Existe também a ameaça constante dos hackers, cada vez mais sofisticados. Eles só precisam encontrar uma vulnerabilidade para explorar, enquanto os defensores precisam buscar proteção contra todos os possíveis ataques.
“Os hackers podem se movimentar com rapidez, sem preocupações e experimentar sem risco de fracasso”, explica Helme. “Por isso, naturalmente, eles costumam se movimentar um pouco mais rápido.”
“Atualmente, estamos observando uma leve defasagem entre a velocidade dos hackers e a dos defensores.”
A natureza deste jogo de gato e rato no ciberespaço significa que ele não deve terminar tão cedo. E o impacto da IA faz com que os riscos fiquem cada vez maiores.
Matéria original


